最近、企業からの「不正アクセスによる情報漏えいのお知らせ」が、やたらと続いていると感じませんか?
その背景として名前が挙がったのが、中国系のAIツール 「ARTEX(アルテックス)」 です。しかもARTEXは、もともと攻撃用ではなく、システムの弱点を見つけて守るためのツール として作られたものでした。
この記事では、ARTEXとは何か、日本企業に何が起きたのか、こうした攻撃は世界でも増えているのか、そして「なぜ今、日本が狙われるのか?」「中国製AIだから危ないのか?」という疑問まで、順番に整理していきます。最後には、企業だけでなく、個人のサイト運営者や一般の利用者ができる対策もまとめました。
PHP2Shellの記事もあわせて読むと、今まさにWebの世界で起きている「AI攻防」の全体像がつかみやすいと思います。
👉 【PHP脆弱性】PHP2Shellで各社が緊急メンテ!背景のAIハッキング騒動と中国製AIの関係を深掘りの記事へ
この記事のポイント
- 侵入テスト用の中国系AI「ARTEX」が日本企業への攻撃に使われた
- 狙われたのは管理画面や既知の脆弱性など、ごく典型的な入口だった
- 本家は公開停止しても派生版が出回り、基本対策の徹底が欠かせない
ARTEXとは?もともとは「守るため」のAIツール
まず、ARTEXの正体から見ていきましょう。
ARTEXは、中国で開発されたオープンソースの AI自律型ペネトレーションテストシステム です。ペネトレーションテスト(侵入テスト)とは、セキュリティ担当者が「攻撃者の目線」で自社システムを調べ、侵入できる穴がないか確かめる検査のことです。
つまり、本来は次のような目的のツールでした。
- AIエージェントに侵入テストを自動で実行させる
- 人間が手作業でやると何日もかかる調査を、短時間で網羅する
- 見つかった弱点を報告し、修正につなげる
報道によると、ARTEXは中国語を使う開発者が2026年7月にネット上で一般公開したもので、脆弱性を網羅的に探す能力の高さで知られていたそうです。
しかし、ここに大きな落とし穴があります。「弱点を見つける能力」は、そのまま「攻撃する能力」にもなる のです。
ARTEXで何が起きた?GMOの調査で分かったこと
次に、今回のニュースの中身を整理します。
攻撃元インフラからARTEXの使用を確認
2026年10月19日、GMOサイバーセキュリティ byイエラエは、日本企業を狙った不正アクセスの 攻撃元インフラ を調べた結果、ARTEXが使われていたことを確認したと公式ブログで発表しました。
攻撃元インフラとは、攻撃者が攻撃に使うサーバーなどの基盤のことです。同社は10月14日の時点で、被害企業のログ分析から「AIによる攻撃の可能性が高い」と推定しており、今回の調査でそれが裏付けられた形です。
ほぼ日本だけを狙い、業種を絞って攻撃
さらに、調査で分かったポイントは次のとおりです。
- 調べた攻撃元インフラは、観測できた範囲では ほぼ日本だけ を標的にしていた
- 標的は日本企業 約20社 で、そのうち 9社は同じ業種 のサイト
- 日本企業を狙うAI攻撃インフラが、ほかに 6台 見つかった
- 標的となった企業のうち 8社 が、2026年9〜10月に情報漏えいを公表済み
GMOは、攻撃者が 国と業種を絞り込み、キャンペーンごとに別の攻撃用サーバーを使い分けている とみています。
狙われた業種
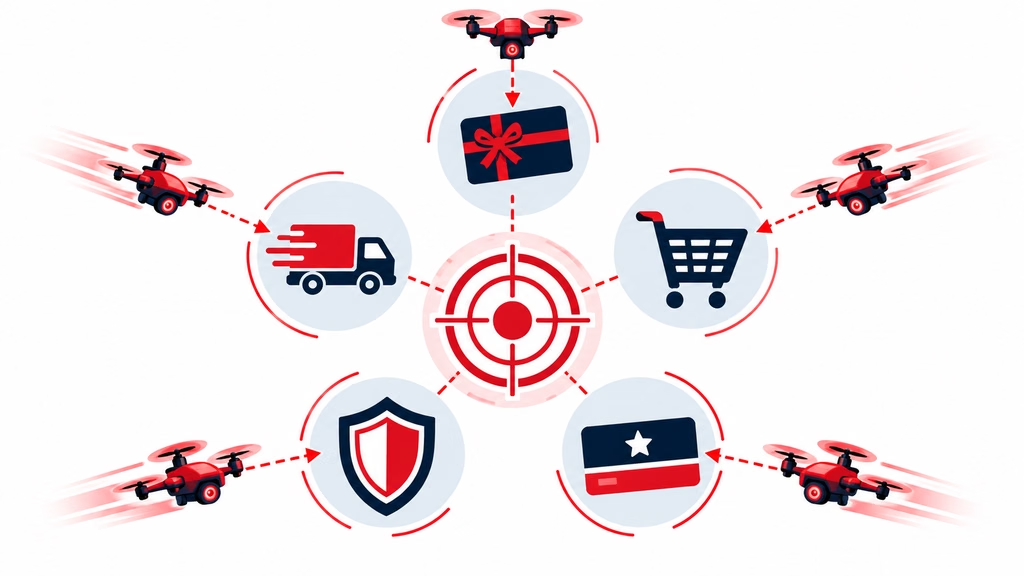
各インフラで目立った標的の業種としては、次のようなものが挙げられています。
| 主な標的業種 |
|---|
| デジタルギフト・小売流通 |
| 教育・ギフト・印刷 |
| ポイントギフト・マーケティング |
| 保険・金融 |
| EC・メディア・物流 |
見てのとおり、私たちが日常的に使うサービスばかりです。特に、ポイントやギフト、ECのように お金や個人情報に直結する業種 が並んでいるのが気になります。
「約20社」と「約80社」、数字が違うのはなぜ?
ところで、ニュースを見比べると「約20社」と「約80社」という2つの数字が出てきて、混乱した人もいるかもしれません。
実は、この2つは出どころが違います。
| 数字 | 出どころ | 内容 |
|---|---|---|
| 約20社 | GMOの公式ブログ | 最初に調べた攻撃元インフラ1台の標的数 |
| 約80社 | 読売新聞などの報道 | 9月18日〜10月18日に特定したサーバー6台の解析から、攻撃された可能性がある社数 |
一方で、GMOの公式ブログからは「6台・約80社」の対応関係までは確認できない、という指摘も出ています。そのため、確実に言えるのは「約20社+別に6台」、80社は報道ベースの数字 と理解しておくのが安全です。
こういう数字は、拡散されるうちにどんどん大きくなりがちです。だからこそ、一次情報を確認するクセをつけておきたいですね。
韓国の銀行への攻撃と同じツールだった
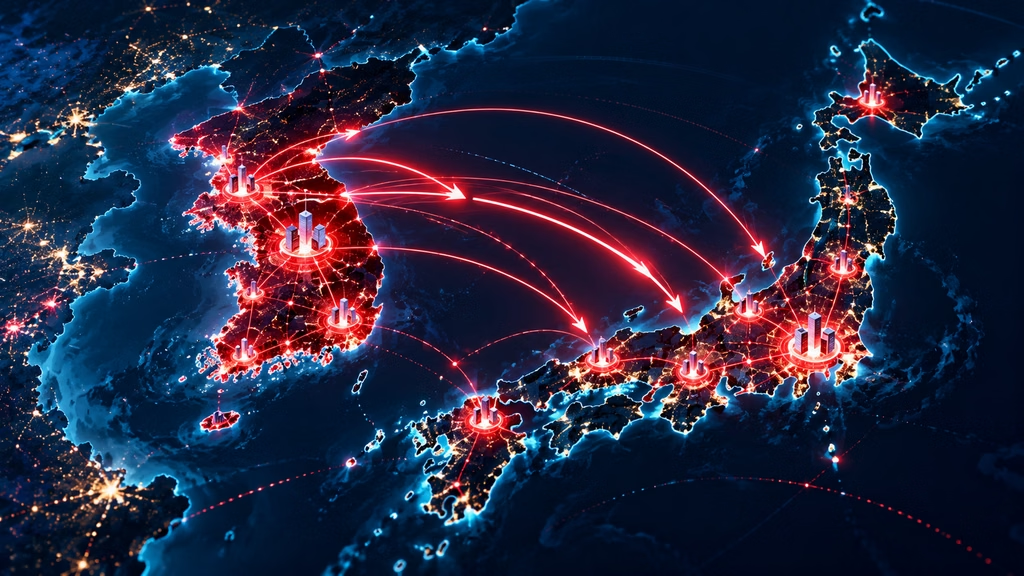
さらに見逃せないのが、ARTEXは日本より先に 韓国 で悪用が報じられていたことです。
2026年9月下旬から、韓国の大手銀行などが相次いで被害を受けました。セキュリティ企業CrowdStrikeは10月7日に、この攻撃でARTEXが使われていたと分析しています。報道によると、攻撃者はARTEXだけでなく、Claude Codeなど 複数の生成AIを組み合わせて 攻撃を進めていたそうです。
つまり、日本で起きたことは単発の事件ではありません。同じタイプのAI攻撃が、国を変えて展開されている と見るのが自然です。
また、日本のJPCERT/CCも、8月以降に行われた日本企業へのサイバー攻撃で、AIエージェントが使われた痕跡を確認したとしています。
AIを使った攻撃は世界で増えている?日本だけなのか?
ここで気になるのが、「これって日本だけの話なの?」という点です。結論から言うと、世界的に増えています。ただし、その中でも最近は日本が特に目立っている という状況です。
世界では1か月で延べ3億人超の情報が漏えい
まず、世界の状況です。日本経済新聞の集計によると、2026年9月1日から10月6日までの約1か月間で、10万人以上の個人情報漏えいが明らかになった事案を合計すると、延べ3億人超 にのぼりました。その中には、AIの関与が疑われる事例も含まれています。
さらに、ほかにもAIがらみの攻撃は各国で報じられています。
- 韓国: 大手銀行などがARTEXを使った攻撃で被害
- 米国・カナダ・オーストラリア・日本: 中国語を話すハッカーがAIエージェントで1,200以上のサイトに侵入を試み、100社超で成功
- 米国: 国防総省のシステムにも不正アクセスがあり、約300万人分の個人情報が漏えいした可能性
つまり、AIを使った攻撃の増加は 世界共通の流れ です。日本だけが特別に狙われ始めたわけではありません。
それでも日本の被害が目立つ
一方で、日本の被害の多さも際立っています。報道によると、2026年1〜9月に国内で起きたサイバーセキュリティ関連の事案は、すでに2025年1年間の件数を上回った とされています。
実際、10月に入ってからも大規模な漏えいの公表が続きました。
| 公表した企業・サービス | 漏えい(またはその可能性)の規模 |
|---|---|
| スカイチケット(アドベンチャー) | 会員情報 約1,464万件 |
| ブックオフ | 会員データ 最大約643万件 |
| JR東日本(えきねっと・大人の休日倶楽部) | 約206万件(データセンター事業者への攻撃の影響) |
セキュリティ企業S&Jの三輪信雄社長は、ロイターの取材に対して「AIは疲れることがない。いま日本は実質的に『絨毯爆撃』を受けているような状況」と表現しています。
さらに、今回のARTEXの攻撃元インフラも ほぼ日本だけ を狙っていました。ここからも、攻撃者が日本を「狙い目」と見ていることがうかがえます。
なぜ日本が狙われるようになったのか?4つの理由
では、なぜ最近になって日本が集中的に狙われているのでしょうか。専門家の指摘を整理すると、大きく4つの理由が見えてきます。
理由①:AIで「日本語の壁」がなくなった
まず、いちばん大きいのがこれです。これまで日本は、日本語という独特の言語に守られてきた 面がありました。
たとえば、海外の攻撃者が機械翻訳で作ったフィッシングメールは、日本語が不自然ですぐにバレていました。しかし、生成AIの登場で、自然な日本語のメールや文章を誰でも簡単に作れるようになったのです。
実際、日本のAIセーフティ・インスティテュート(AISI)は2025年10月の報告書で、「言語の壁で守られていた日本などの国々が主な標的になっている」と指摘しています。2024年度の新規フィッシングメールのうち、約8割が日本語 だったそうです。
また、英国王立防衛安全保障研究所(RUSI)の研究者は、AIによって 日本語での身代金交渉も簡単になった ことを増加の原因の一つに挙げています。AIチャットボットを使えば、従来の10倍の相手と同時に交渉できるという指摘もあります。
理由②:守るべき資産は多いのに、守る人が少ない
次に、日本側の体制の問題です。日本プルーフポイントの増田幸美さんは、「守るべき資産がたくさんあるのに、守る要員がすごく少ない」ことを、日本が攻撃される要因に挙げています。
日本は経済規模が大きく、狙う価値のある企業がたくさんあります。それなのに、セキュリティ人材は慢性的に不足しています。攻撃者から見れば、「お宝は多いのに警備が手薄」 な状態というわけです。
理由③:日本の個人情報は「高値で売れる」
さらに、盗んだ情報の価値も関係しています。日テレの解説では、日本の個人情報は 信頼性が高く、高値で売れる ことが理由の一つとして紹介されました。
住所や電話番号、生年月日などが正確に登録されているデータは、詐欺やなりすましに使いやすく、闇市場で価値が高くなるからです。
理由④:AIで「複数の攻撃者」が同時に攻められるようになった
最後に、攻撃する側の数の問題です。増田さんは、攻撃の手口がまちまちなことから、複数の攻撃者が、それぞれAIで攻撃を効率化した結果 ではないかと見ています。
つまり、以前なら「日本語ができて、日本のシステムに詳しい一部の攻撃者」しか日本を狙えませんでした。ところが今は、AIさえあれば 誰でも日本を狙える ようになったのです。
4つの理由をまとめると
| 理由 | ひとことで言うと |
|---|---|
| ① 日本語の壁が消えた | AIが自然な日本語を書けるようになった |
| ② 守る人が少ない | お宝は多いのに警備が手薄 |
| ③ 個人情報が高く売れる | 正確なデータは闇市場で価値が高い |
| ④ 攻撃者が増えた | AIで誰でも日本を狙えるようになった |
要するに、日本はこれまで「言葉」という見えない城壁に守られていました。しかし、その城壁をAIが取り払ってしまい、中の守りの薄さが一気に表に出てきた、ということなのだと思います。
中国製AIだから危険なのか?本当の問題はどこにあるか
ここは、感情的な議論になりやすいポイントです。SNSでは「中国製AIは使うな」という声も見かけましたが、少し冷静に整理してみます。
「どこの国製か」より「何に使えるか」
まず、ARTEXは中国で開発されたツールです。とはいえ、同じ時期に報じられた別の事件では、中国語を話すハッカーが中国のDeepSeekとアメリカ製のAIを組み合わせ、100社超のサイトに侵入していたことも明らかになっています。
つまり、攻撃者は 使えるものは国籍に関係なく何でも使う わけです。
本当の問題は「攻撃のコストが下がったこと」
では、何が変わったのでしょうか。セキュリティの専門家の間では、こんな見方が出ています。
- 狙われたのは、管理画面、
.gitや.envファイル、WordPress、既知の脆弱性など ごく典型的な入口 - つまり「AIだから特別な手口」というわけではない
- 変わったのは 攻撃の速さと量
要するに、昔なら熟練のハッカーが何日もかけていた作業を、AIが休まず大量にこなせるようになったのです。そのため、「うちみたいな小さな会社は狙われない」という考え方は、もう通用しにくくなっています。
本家が公開停止しても攻撃が止まらない理由
ちなみに、ARTEXの開発者は、実際の攻撃に使われたことを受けて 10月8日に公開を停止 し、更新もやめたと表明しています。
これで一安心……と言いたいところですが、残念ながらそうはいきません。
- オープンソースだったため、すでに コピーや派生版が出回っている
- 攻撃者はキャンペーンごとに別のサーバーを使うので、特定のサーバーを遮断しても別の場所から来る
- そもそもARTEX以外にも、同じことができるAIツールは存在する
結局のところ、「ARTEXという名前」を警戒するよりも、AIに見つけられやすい弱点を自分で先に塞いでおく ことのほうが、ずっと重要だということです。
ARTEXのようなAI攻撃に、今すぐできる対策
では、具体的に何をすればいいのでしょうか。立場別にまとめます。
企業・サイト運営者がやるべきこと
狙われているのが「典型的な入口」である以上、対策も基本の徹底が中心になります。
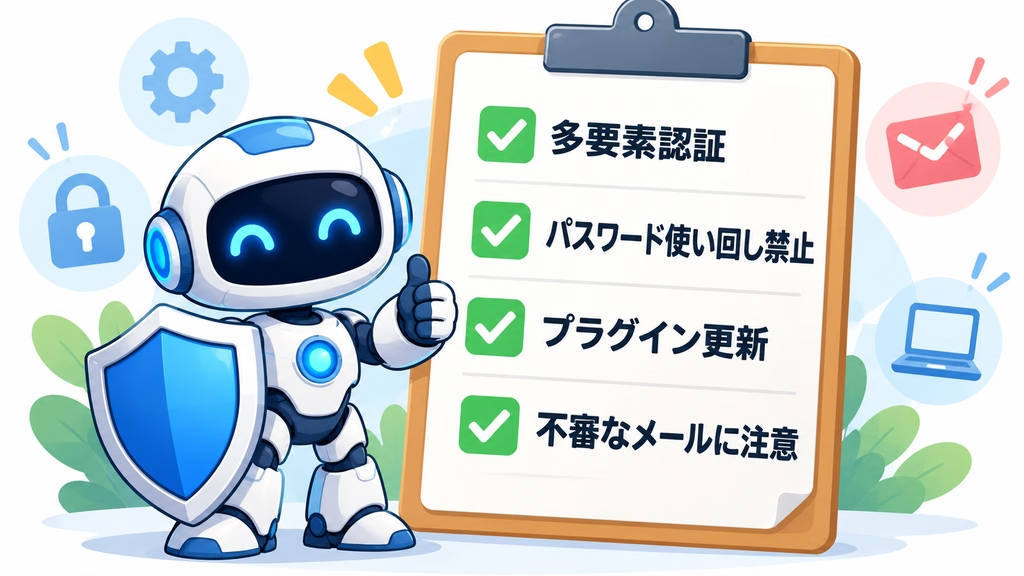
- 管理画面を外から丸見えにしない(IP制限、URL変更、多要素認証)
.gitや.envなどの設定ファイルが公開されていないか確認する- WordPress本体・テーマ・プラグインを最新にする
- 既知の脆弱性の修正を後回しにしない(直近ならPHPの更新は必須です)
- アクセスログを確認し、短時間の大量アクセスや総当たりの痕跡を探す
- 同業他社の被害公表を「自社への予兆」として読む
特に6つ目は大事です。今回のように 業種を絞って攻撃 されている場合、同業他社が被害を公表したら、次は自社かもしれないからです。
個人のブログ運営者がやるべきこと
私のように個人でWordPressブログを運営している人も、他人事ではありません。最低限、次の3つは確認しておきましょう。
- 管理画面のログインに 多要素認証 を設定する
- 使っていないプラグインやテーマは 削除 する
- レンタルサーバーのお知らせを定期的にチェックする
👉 パスワード一括管理に最適!LastPassの登録方法と使い方を徹底解説の記事へ
一般の利用者ができること
さらに、サービスを使う側としてできることもあります。
- パスワードの使い回しをやめる(1か所漏れると芋づる式に狙われます)
- 漏えいのお知らせが届いたら、そのサービスのパスワードをすぐ変更 する
- 「お詫び」や「補償」をうたう 不審なメール・SMSに注意 する(漏えい後の二次被害の定番です)
👉 Windows Defenderだけで十分?2026年のセキュリティ対策の記事へ
まとめ:ARTEXは「AI攻撃時代」の始まりを告げるニュース
今回のARTEXのニュースをまとめると、次のようになります。
- ARTEXは、中国で開発された AI自律型の侵入テストツール
- GMOの調査で、日本企業約20社を狙った攻撃元インフラでの使用が確認された
- 報道では約80社が標的とされたが、この数字は一次情報との対応が未確認
- 韓国の銀行への攻撃でも使われており、国と業種を絞った攻撃 が展開されている
- AIを使った攻撃は 世界的に増えている が、その中でも最近は日本が特に目立つ
- 日本が狙われる背景には、AIで「日本語の壁」が消えた ことや、守る人材の不足がある
- 本家は公開停止したものの、派生版が出回っており脅威は続く
- 問題は国籍よりも、AIで攻撃の速さと量が跳ね上がったこと
「守るためのAI」が「攻めるためのAI」にもなる。これは、ARTEXに限らず、これからのAIすべてに共通する話です。
だからこそ、私たちにできるのは 基本の対策を、AIより先にやっておくこと に尽きるのかなと思います。地味ですが、それがいちばん効く防御です。
ではでは、参考までに


 ポチップ
コメント