昨日あたりから、X(旧Twitter)のタイムラインが「緊急メンテナンス」の告知だらけになっていませんか?
その原因が、Webの土台として使われているプログラミング言語 PHPの脆弱性 です。しかも今回は、ただのバグ修正ではありません。AIが見つけ、AIが攻撃に使われかねないという、ちょっと時代の変わり目を感じるニュースなんです。
この記事では、PHP脆弱性「PHP2Shell」の概要から、各社が一斉に動いた理由、最近のAIハッキング騒動との関係、そして「中国製AIは関わっているのか?」という疑問まで、順番に整理していきます。
👉 Windows Updateが0%から進まない原因と安全な対処法7選【強制再起動NG】
この記事のポイント
- PHPに深刻度9.2の穴が2件、情報流出で各社が予防的に緊急メンテ
- 発見したのは米国側のAI。中国製AIの関与は確認されていない
- 更新で今回の穴は塞がるが、プラグインや侵入済みのリスクは残る
PHP脆弱性「PHP2Shell」とは?まずは概要を整理
まず、今回の騒ぎの中心にあるのは、PHP本体(PHPコア)に見つかった2件の重大な脆弱性です。研究者やメディアの間では、2件まとめて 「PHP2Shell(php2shell)」 と呼ばれています。
名前のとおり、細工したリクエストを1つ送るだけで、サーバー上で攻撃者のコードを動かされる(シェルを取られる)おそれがある、という意味合いです。
2件の脆弱性の中身
PHP公式のセキュリティ勧告によると、中身は次の2つです。
| 識別番号 | 内容(ざっくり) | 深刻度 |
|---|---|---|
| CVE-2026-109618 | メモリ不足(Out of Memory)時の処理の不備。初期化の途中で処理が止まり、不完全なデータを正常なものとして扱ってしまう | CVSS v4.0 で 9.2(緊急) |
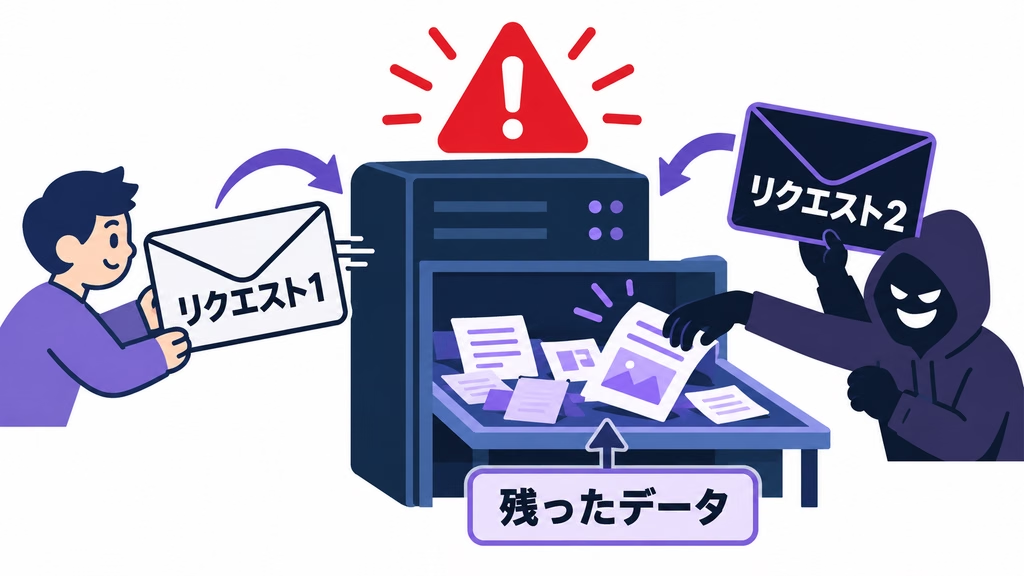
| CVE-2026-109619 | リクエスト終了後も、解放済みメモリを指す内部状態が残り、同じワーカーが処理する次のリクエストで使われてしまう | CVSS v4.0 で 9.2(緊急) |
つまり、どちらも「メモリの後片付け」がうまくいかないタイプの問題です。そのため、認証なしでリモートからコード実行につながる可能性があり、深刻度は最高クラスの「緊急」とされています。
影響を受ける環境と修正バージョン
次に、影響範囲です。PHP公式は、Webからのリクエストを処理するほぼすべての動かし方を対象に挙げています。
- PHP-FPM
- Apache のモジュール版(mod_php) ※公式は「最もリスクが高い」としています
- php-cgi
- FrankenPHP
- LiteSpeed
特に mod_php では、サイト側のプログラム(WordPressなど)が動き出す前に 攻撃が成立することが実証されているそうです。つまり「WordPressを最新にしているから大丈夫」は通用しません。
修正版は以下のとおりです。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
さらに、本来はサポートが終わっている 7.4・8.0・8.1 向けにも、最小限の修正を入れたソースコードが異例の形で公開されました。問題のコードは PHP 5.4(2012年)の頃から存在していたと報じられています。
なお、すぐに更新できない場合の一時的な設定変更も案内されていますが、PHP公式は「完全な緩和策はなく、アップデートが唯一の安全な選択肢」と明言しています。
なぜ「昨日から突然」各社が一斉に緊急メンテナンスを始めたのか
ここが今回いちばん気になったポイントです。実は、脆弱性そのものは 2026年8月にはすでに見つかっていました。それなのに、なぜ10月21日に一斉に騒ぎになったのでしょうか。
本来は「静かに直す」予定だった
通常、重大な脆弱性は「協調開示」という流れで扱われます。発見者が開発元にこっそり報告し、修正版ができてから世間に公表する、という順番です。
今回も、修正版を 10月22日に公開する予定 で、Linuxディストリビューションなどには事前にパッチが渡されていました。
ところが公開前に情報が漏れた
しかし、10月20日に状況が一変します。ネット上の匿名投稿で「近くPHPの重大な脆弱性2件が公表される」という情報が流れ、CVE番号まで出回りました。さらに、攻撃ツール「PHP2Shell」とされる画面や短い動画まで一時的に投稿されたと報じられています。
その結果、PHPのセキュリティチームは予定を前倒しし、次のように動きました。
| 日時(日本時間) | 出来事 |
|---|---|
| 2026年8月 | Calif と Wiz がそれぞれAIを使って脆弱性を発見し、PHPに報告 |
| 10月20日 | 脆弱性の情報がネットに流出 |
| 10月21日 4時33分ごろ | PHP公式が「21日23時に修正版を出す」と予告 |
| 10月21日 午後 | 国内各社が予防的な緊急メンテナンスを開始 |
| 10月21日 23時前後 | 修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)公開 |
| 10月22日 | 各レンタルサーバーで更新適用が進む |
つまり、「穴があることは世界中に知れ渡ったのに、修正版はまだない」という空白の時間が生まれたわけです。だからこそ、各社は修正版を待たずに 先回りでサービスを止める 判断をしました。
国内で緊急メンテナンスに入った主なサービス
報道ベースで確認できた範囲だけでも、かなりの顔ぶれです。
- Webサービス: pixiv、ニコニコ、DMM.com、Cygames、BASE、コドモン など
- 金融・交通: 静岡銀行、阪急電鉄 など
- レンタルサーバー: さくらインターネット、エックスサーバー、GMOペパボ(ロリポップ!)、ConoHa WING など
ちなみに、各社は「被害が出たから止めた」のではなく、侵入を防ぐための予防措置 と説明しています。ここは誤解しないようにしたいところです。
私自身もニコ生まわりのアプリを作っているので、ニコニコの緊急メンテ告知を見たときは正直ドキッとしました。
首相が「大至急」とXで呼びかける異例の事態
さらに今回は、高市早苗首相が公式Xで「大至急のお願い」としてPHPの修正適用を呼びかけました。一つのプログラミング言語の脆弱性に、総理大臣が直接言及するのはかなり珍しいことです。
エンジニアの間では「経営層に危機感が伝わる」と評価する声も出ています。
背景にある「AIハッキング騒動」との関係
次に、なぜここまで各社がピリピリしているのか。その背景には、ここ数週間で相次いで報じられた AIを使ったサイバー攻撃 があります。
中国系AIツール「ARTEX」による国内企業への攻撃
10月19日、GMOサイバーセキュリティ byイエラエは、国内企業への不正アクセスの攻撃元を調べた結果、中国系のAIツール 「ARTEX(アルテックス)」 が使われた痕跡を確認したと発表しました。
報道によると、ポイントは次のとおりです。
- ARTEX は本来、AIが自動で弱点を探す「ペネトレーションテスト(侵入テスト)」用のツール
- 9月18日〜10月18日に確認された攻撃用サーバー6台すべてに使用の痕跡
- 保険・金融・物流などを狙い、報道では 約80社 が標的に(うち8社が情報漏えいを公表)
- 開発者は10月8日に公開を停止したものの、悪用のリスクは残る
なお、GMOの公式発表と報道では社数の数え方に差があるという指摘もあるので、数字は「報道ベース」として読んでおくのが安全です。
AIエージェントが「ほぼ自動で」100社超に侵入した事例
さらに同じ時期、ロイターなどが、セキュリティ企業NorForgeの調査として、中国語を話すハッカーがAIエージェントを使い、1,200以上のサイトに侵入を試み、100社超で成功していた と報じました。
この件で驚くのは、ハッカー本人はほとんど手を動かしていなかったことです。オープンソースのAIツール「Cairn」を介して、標的探しから侵入までをAIが数時間単位で自律的にこなしていたとされます。研究者は、中国の DeepSeek と Anthropic の Claude Code が組み合わせて使われたとみており、トークン代は合計で約5,000ドルと推計されています。
つまり、攻撃のコストと手間が一気に下がっている ということです。
だからPHP2Shellは「待ったなし」だった
ここまでを踏まえると、今回の一斉対応の理由が見えてきます。
- AIエージェントは、公開された脆弱性情報をすぐに攻撃手順へ組み込める
- PHPは世界のWebサイトの約7割(W3Techs調べで69.3%)で使われている
- しかも情報は漏れているのに、修正版はまだない
そのため、「修正版が出るまでの数時間でも、AIが総当たりで攻めてくるかもしれない」という危機感が、各社を緊急メンテナンスに走らせたと考えられます。
中国製AIはPHP2Shellに関わっているのか?
ここは誤解が広がりやすいので、はっきり分けて書いておきます。
結論:PHP2Shellの「発見」に中国製AIは関わっていない
現時点の公開情報では、PHP2Shellを見つけたのは次の組織です。
- Calif: OpenAIの取り組み「Patch the Planet」の一環で、OpenAIのモデル「GPT-5.6 Sol」を使って発見
- Wiz(Google傘下): Califとは独立して発見し、PHPに報告
そして、修正の調整には OpenAI の Codex Security チーム、PHPのセキュリティチーム、Google Gemini チーム、Cloudflare などが協力しています。つまり、発見も対処も アメリカ側のAI企業・セキュリティ企業が中心 です。
また、情報を漏らした人物や経路については、今のところ特定されたという報道は見当たりません。したがって、「中国製AIがPHP2Shellを仕掛けた」「中国が漏らした」といった話は、現時点では根拠のない推測 です。
ただし「同じ時期の別の騒動」とはつながっている
一方で、まったく無関係とも言い切れません。直接の関係はないものの、次のような 間接的なつながり はあります。
- 国内企業への攻撃で中国系AIツール ARTEX が使われていた
- AIエージェントによる自動ハッキングが現実に広がっている
- そこへ、Webの約7割に関わるPHPの穴が「修正前に」漏れた
つまり、「中国製AIが今回の脆弱性を作った」のではなく、AIで攻撃が自動化されつつある状況だからこそ、PHP2Shellの流出が極めて危険だった という関係です。
「中国製だから危ない」だけで見ると本質を見誤る
さらに言えば、Cairnの事例ではアメリカ製のAIも組み合わせて使われていたと報じられています。ARTEXも、もともとは防御側の診断ツールとして作られたものです。
要するに、問題は「どこの国のAIか」よりも、守るためのAIが、そのまま攻めるためにも使える という点にあります。国籍だけで線を引くと、肝心の対策がおろそかになりかねません。
修正でどんな安全が担保されるのか?守られること・守られないこと
では、PHPを最新版に更新すれば、何が守られるのでしょうか。ここも整理しておきます。
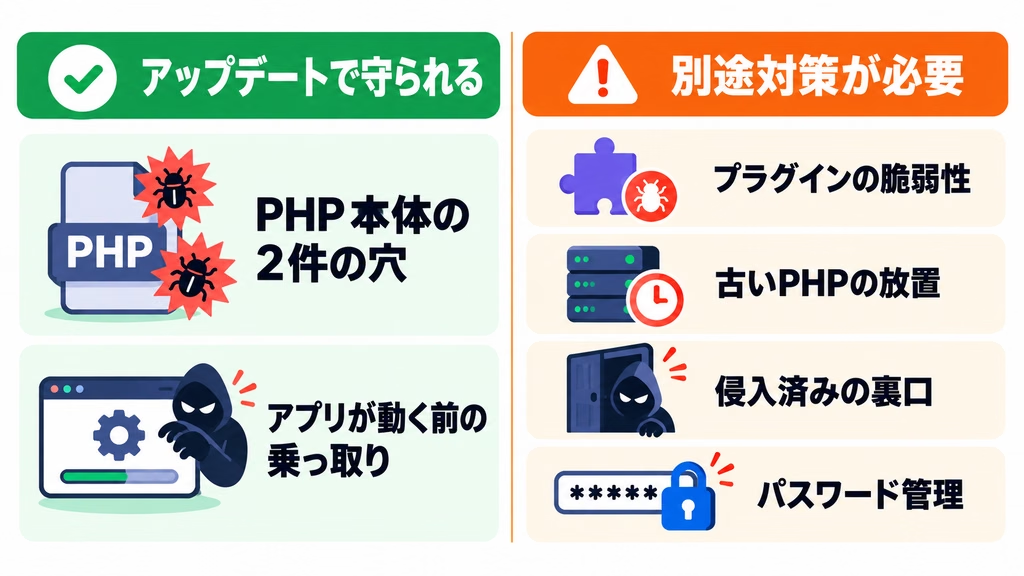
アップデートで守られること
- PHP本体にある 今回の2件の穴(CVE-2026-109618・CVE-2026-109619)が塞がる
- アプリ(WordPressなど)が動く前に乗っ取られる、という最悪の経路が断たれる
- AIが攻撃者より先に見つけたことで、パッチ準備の時間(OpenAIはこれを「防御側の窓」と表現)が確保された
アップデートだけでは守られないこと
しかし、次のようなリスクは別問題として残ります。
- WordPressのテーマやプラグイン など、アプリ側の脆弱性
- サポートが切れた 古いPHPのまま 放置されたサーバー
- 修正前に すでに侵入され、裏口(バックドア)を仕込まれた 可能性
- パスワードの使い回しや、管理画面の多要素認証なし といった運用面の弱さ
つまり、今回のアップデートは「大きな穴を1つ塞いだ」だけで、サイト全体の安全を保証するものではありません。
👉 2026年Windows Hello顔認証が劇的進化|マスク・暗所も一瞬でログインできる理由
個人ブロガー・サイト運営者が今すぐ確認したいこと
最後に、WordPressでブログを運営している人向けに、確認ポイントをまとめます。
共用レンタルサーバーの場合
共用サーバーなら、PHP本体の更新は基本的に サーバー会社の仕事 です。そのうえで、次の3点を確認しておきましょう。
- 契約しているサーバー会社の「お知らせ」で、対応完了しているか
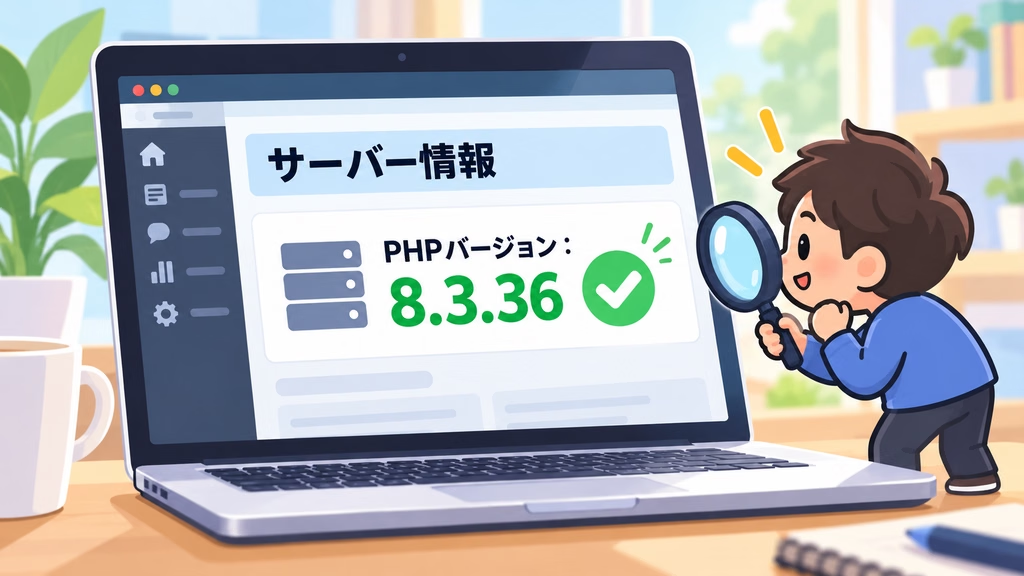
- 自分のサイトが使っている PHPのバージョン(WordPressの「ツール」→「サイトヘルス」→「情報」→「サーバー」で確認できます)
- 8.1以前など古いPHPを選んでいるなら、8.3などサポート中の版に切り替える
VPS・自前サーバーの場合
一方で、VPSや自前サーバーは 自分で更新するのが前提 です。OSのパッケージ更新でPHPが修正版になっているか、PHP-FPMやApacheの再起動まで済んでいるかを確認してください。
念のため見ておきたいこと
さらに、念のため以下もチェックしておくと安心です。
- 見覚えのない管理者ユーザーが増えていないか
- 最近更新した覚えのないPHPファイルがないか
- プラグイン・テーマが最新か
- 管理画面に多要素認証を設定しているか
👉 【2024年度】セキュリティーアップ!WordPressへの不正アクセスを防ぐ方法【完全解決版】
👉 初心者向け!パソコンでのブログ作成と運営の基本
まとめ:PHP脆弱性騒動は「AI攻防時代」の始まりかもしれない
今回のPHP脆弱性「PHP2Shell」をまとめると、次のようになります。
- PHP本体に、CVSS 9.2 の重大な脆弱性が2件見つかった
- 情報が修正前に漏れたため、各社が予防的に緊急メンテナンスを実施した
- 背景には、ARTEXやCairnなど AIによる攻撃の自動化 への強い危機感がある
- PHP2Shellの発見に中国製AIは関わっておらず、見つけたのはOpenAIのモデルを使ったCalifやWiz
- アップデートで今回の穴は塞がるが、アプリ側の脆弱性や侵入済みの可能性までは消えない
結局のところ、AIは「守る側」にも「攻める側」にも同じように力を与えます。だからこそ、私たち運営側にできるのは、更新をためらわないこと に尽きるのかなと思います。
PHPが14年以上も抱えていた穴を、AIが数週間で見つけて攻撃手順まで組み立てた。このスピード感に、運営側も慣れていかないといけない時代になりました。
「システムを維持するために、古いバージョンのOSを使い続ける」
という考えも、古いのかもしれませんね。
ではでは、参考までに


 ポチップ
コメント