「自分のアプリを作ってみたい。でもプログラミングは無理」
——そう思って諦めていませんか。
ところが今は、コードを一行も書かずにアプリが作れます。しかも2026年は、AIとの組み合わせでさらに簡単になりました。ただし調べていくと、気になるデータも見つかりました。AIで作られた公開アプリの多くに、セキュリティの穴があったのです。
そこでこの記事では、ノーコードでアプリを作る手順と、作ったあとに必ず押さえたい守りのポイントを紹介します。
この記事のポイント
- ノーコードで何ができて何ができないかが分かる
- 最初に作るべきアプリの決め方が分かる
- AI製アプリに多いセキュリティの落とし穴と対策が分かる

そもそもノーコードとは何か
部品を組み合わせて作る仕組み
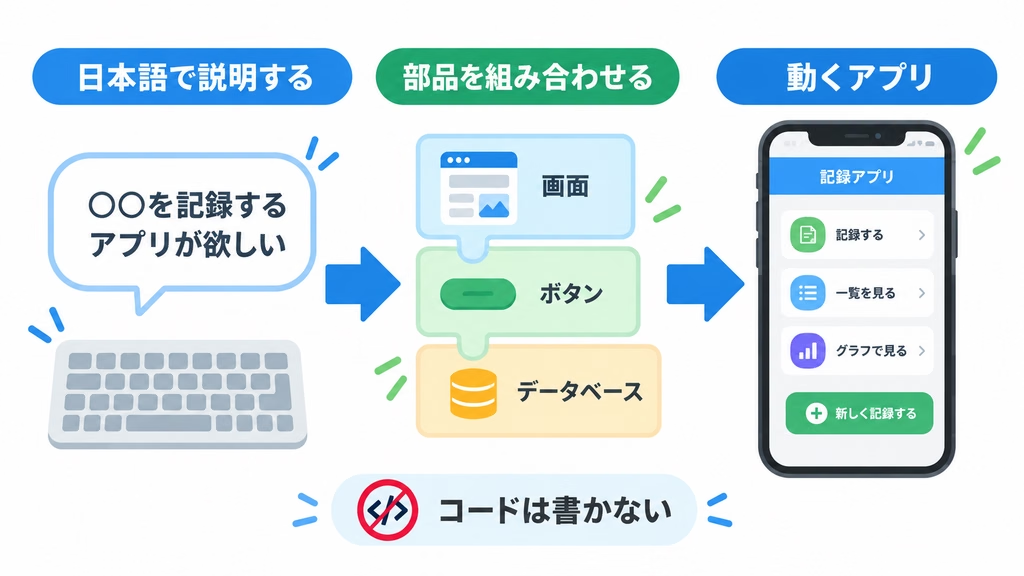
まず、仕組みを押さえましょう。ノーコード開発とは、プログラミング言語でソースコードを書かずにWebサービスやアプリを開発することです。
原理は意外とシンプルです。すでに完成している「機能」や「テンプレート」を部品として、ドラッグ&ドロップで組み合わせていきます。つまり、プラモデルを組み立てる感覚に近いわけです。だから非エンジニアでもアプリを作れます。
2026年はAIとの融合が進んだ
さらに、状況は大きく変わりました。ノーコードとAIが組み合わさり、業務アプリからゲームまで、作れるものの幅が一気に広がっています。
しかも使い方は簡単です。「顧客管理アプリを作りたい」と日本語で入力すると、AIが指示を解釈し、裏側で必要なコードを自動生成してくれます。
ただし「全自動で完璧」ではない
一方で、ここは最初に強調しておきます。AIが生成したコードやロジックは万能ではありません。必ず人間による検証・テスト・修正が必要です。この点は後半で詳しく扱います。
3つのタイプから選ぶ
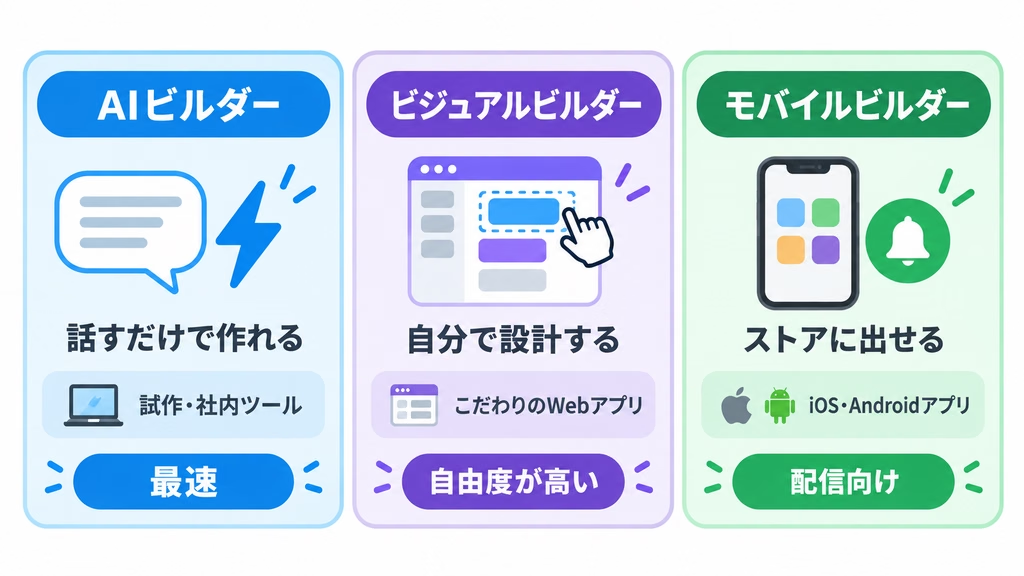
タイプ1:AIアプリビルダー(最速)
まず、今いちばん勢いがあるのがこのタイプです。欲しいものを自然言語で説明すると、AIが画面からデータベースまで一式を生成します。
試作や社内ツールに向いています。代表例はLovable、Bolt.new、v0などです。
タイプ2:ビジュアルノーコードビルダー(自由度が高い)
次に、画面を自分で設計したい人向けのタイプです。ドラッグ&ドロップで画面をデザインし、動きをワークフローでつないでいきます。
こだわりのあるWebアプリに向いています。代表例はBubble、Glideです。
タイプ3:モバイルアプリビルダー(ストア公開向け)
そして、スマホアプリを配信したい場合です。プッシュ通知やカメラなど、スマホならではの機能を使えます。代表例はAdalo、Thunkableです。
目的別の早見表
迷ったときは、次の対応を参考にしてください。
- クイックプロトタイプ → Lovable または Bolt.new
- 複雑なWebアプリ → Bubble
- 社内ダッシュボード → Glide
- iOS/Androidアプリ → Adalo または Thunkable
最初の分かれ目は「何を作るか」
大きいものを作ろうとして挫折する
ツールは何を選んでも動きます。ところが多くの人は、作るものを大きくしすぎて止まります。
だから最初は「画面が3つ以内」で収まるものにしましょう。たとえば、読んだ本の記録、筋トレの回数メモ、植物の水やり管理。こうした小さなものです。
自分が困っていることを選ぶ
次に、テーマの決め方です。他人のためではなく、自分のために作ってください。なぜなら、自分が使わないアプリは完成する前に飽きるからです。
最初は個人情報を扱わないものにする
さらに、もう一つ条件を足します。最初のアプリでは、ログイン機能や他人の個人情報、決済を扱わないでください。
理由は次の章で説明します。ここを避けるだけで、リスクの大半を回避できるからです。
👉 「月3万円稼ぐ個人開発入門|アプリを作って収益化するまでの全記録」の記事へ
2つ目の分かれ目:AI製アプリのセキュリティ
公開アプリの91%に脆弱性という調査
ここが今回、特に伝えたいところです。2026年に公開された研究で、ショッキングな数字が出ました。
Claude CodeやLovableなどで開発された9,041件のオープンソースアプリを収集し、公開稼働している200件のアプリをセキュリティ監査したところ、200件から合計1,186件の脆弱性が確認され、91.0%のアプリに少なくとも1件の脆弱性がありました。しかも確認された脆弱性の65.77%がCriticalまたはHighでした。
ただし数字の読み方には注意
とはいえ、この数字を「AIで作ったアプリの9割は危険」と受け取るのは早計です。これはすべてのAI生成アプリの91%が脆弱という意味ではなく、公開済みの200件を対象にした調査結果です。また論文はarXiv上のプレプリントで、査読済み論文ではありません。
他の調査も同じ傾向を示している
一方で、別の調査も似た傾向を示しています。公開環境で稼働するバイブコーディング製アプリ5600件を調査した研究では、重大な脆弱性が2000件超、外部に露出した秘密情報が400件見つかりました。Escape.techの調査によれば、AIコーディングツールで作られたアプリのおよそ3本に1本が、誰でも悪用できる重大なセキュリティ欠陥を抱えたまま公開されていたことになります。
さらに、AI生成コードのセキュリティ上の欠陥は、人間が書いたコードの2.74倍に上るとも報告されています。つまり、数字に幅はあっても、方向性ははっきりしているわけです。
なぜ穴が開くのか
原因も見えています。主な脆弱性は、アクセス制御の不備、インジェクション、認証の失敗でした。
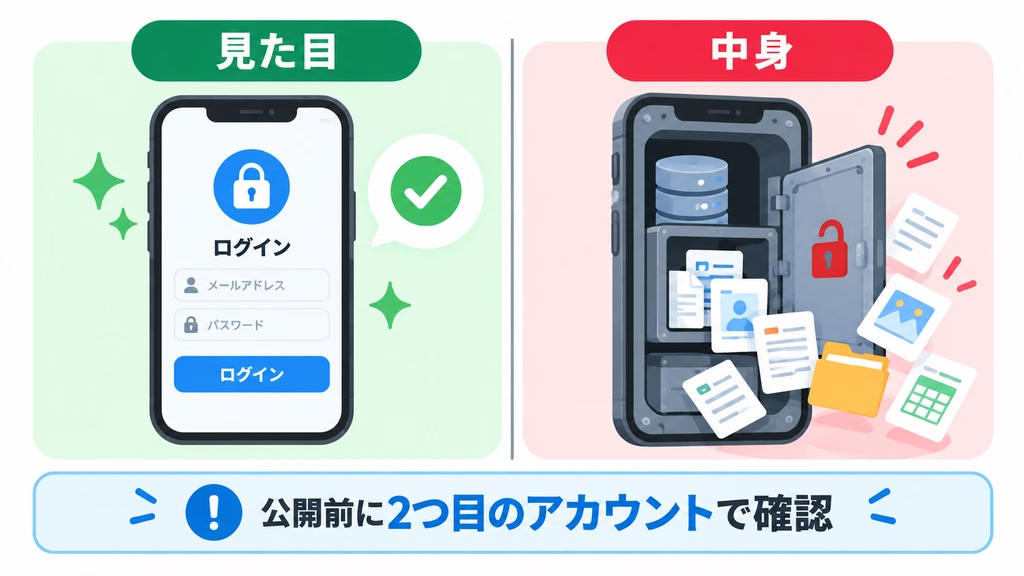
分かりやすく言えば、「ログイン画面はあるのに、裏側で本人確認をしていない」状態です。AIがログイン画面や認証処理を実装していても、バックエンドAPI側で「このユーザーがこのデータを扱ってよいか」の確認が抜けているケースが典型だとされています。見た目は完璧でも、中身が無防備なのです。
ツール側も対策を進めている
ちなみに、ツール提供側も手を打っています。Lovableはプロジェクトのセキュリティスキャンなどのツールを備えていますが、同時にこれらのツールは適切なセキュリティレビューの代わりにはならないと明確に警告しています。
だからこそ、ツール任せにせず、作った本人が確認する必要があります。
公開する前のセキュリティチェック6項目
では、未経験者は何をすればいいのか。専門知識がなくてもできる確認を6つにまとめました。
1. 2つ目のアカウントで覗いてみる
まず、一番効果的な確認です。テスト用のアカウントを2つ作り、Aでデータを登録します。次にBでログインして、Aのデータが見えないか確かめましょう。見えたら、それがアクセス制御の穴です。
2. APIキーを画面側に書かない
次に、外部サービスの鍵の扱いです。AIに「APIキーはフロントエンドに書かないで」と明示的に指示しましょう。秘密情報の露出は、調査でも数多く見つかっている問題です。
3. 内蔵のセキュリティスキャンを必ず回す
さらに、ツールに備わっている機能は使い切りましょう。スキャンで警告が出たら、公開前に必ず解消します。
4. AIに「セキュリティの観点でレビューして」と頼む
加えて、作らせたAIに点検もさせます。「このアプリのセキュリティ上の問題点を挙げて」と聞くだけで、見落としに気づけることがあります。ただし、これも完全ではないので過信は禁物です。
5. データベースのアクセス設定を確認する
そして、データの置き場所です。データベースの設定画面で、誰でも読み書きできる状態になっていないかを見てください。初期設定のまま公開してしまうのが典型的な失敗です。
6. 不安なら公開しない
最後に、一番大事な判断です。自信が持てないなら、自分のスマホだけで使いましょう。公開しなければ、他人に被害が及ぶことはありません。
👉 「パスワード管理、まだメモ帳?今日から始める安全なやり方」の記事へ
実際に作る5ステップ
ステップ1:紙に画面を描く(30分)
まず、手を動かす前に紙です。必要な画面と、それぞれに何を表示するかを書き出します。この時点で画面が5つを超えたら、削りましょう。
ステップ2:ツールを決めて登録(10分)
次に、前述の早見表から1つ選びます。多くのツールに無料プランがあるので、課金は後回しで構いません。
ステップ3:AIに作らせる(30分)
AIビルダーなら、日本語で説明するだけです。説明する → 計画を確認する → 生成を見守る → 試して直す、という流れで進みます。
ステップ4:自分で使ってみる(1週間)
ここが大事です。作ったら、実際に毎日使ってください。すると「ここが押しにくい」「この項目が足りない」と必ず出てきます。
ステップ5:チェックしてから公開を判断
最後に、前章の6項目を確認します。そのうえで、公開するか自分専用にするかを決めましょう。
その他の限界も知っておく
カスタマイズには壁がある
便利な反面、制約もあります。用意されていない機能は作れません。そこを超えたい場合は、必要な部分だけコードを書くローコードへ進むことになります。
ツール依存のリスク
さらに、サービス終了や料金改定の可能性もあります。だから本気で育てたいものは、データをエクスポートできるかを確認しておきましょう。
👉 「未経験から3ヶ月でエンジニアに?独学ロードマップを全部見せます」の記事へ
👉 arXiv論文「Understanding the (In)Security of Vibe-Coded Applications」へ
👉 Forbes JAPAN「スピードで勝って、セキュリティで負けるな」へ
👉 IPA「安全なウェブサイトの作り方」へ
まとめ
ノーコードを使えば、プログラミング未経験でも自分のアプリが作れます。しかも2026年はAIとの融合が進み、日本語で説明するだけで形になるようになりました。
ただし、作るのが簡単になったからこそ、分かれ目は作ったあとに移りました。公開されたAI製アプリの多くに脆弱性が見つかっているのは事実です。だから最初は小さく、個人情報を扱わないものから始めましょう。そして公開する前に、2つ目のアカウントで覗いてみる。この一手間が、自分と使ってくれる人を守ります。
ではでは、参考までに
コメント