


ここ数週間、毎日のように「〇〇で情報漏洩」というニュースが流れています。しかも、焼肉きんぐ、タイムズカー、ブックオフと、普段使っているサービスばかりです。実際、国内企業・団体のシステムがサイバー攻撃を受けて利用者らの情報が漏えいする被害が、今年に入り500件超に上り、すでに過去2年に並ぶ規模になっています。
そこでこの記事では、2026年9〜10月に情報漏洩を公表した企業を一覧表にまとめました。さらに、なぜ今になって日本企業がこれほど狙われるのか、その背景にある「日本語の壁の崩壊」についても解説します。
この記事のポイント
- 2026年9〜10月に情報漏洩した企業と、各社の対策状況が一覧で分かる
- 「日本語の壁」がAIで崩れた理由が分かる
- 利用者が今日からできる自衛策が分かる


2026年9〜10月に情報漏洩を公表した企業一覧
まずは全体像です。なお、表は公表日順に並べています。また、件数の単位(件・人・アカウント)は各社の発表に合わせました。
表の見方
- 遮断・停止:攻撃元との通信遮断やサービス停止を公表しているか
- 侵入経路の公表:どの弱点を突かれたか(脆弱性・委託先端末など)を公表しているか
- ◯=公表で確認できる/✕=10月9日時点で未公表・調査中
なお、✕は「対策をしていない」という意味ではありません。あくまで公表内容から確認できるかどうかの区別です。
9月に情報漏洩を公表した企業
| 公表日 | 企業・サービス | 規模 | 漏洩の状態 | 遮断・停止 | 侵入経路の公表 |
|---|---|---|---|---|---|
| 9/16・9/25 | Gyazo(Helpfeel) | ユーザー関連約2,362万件+画像メタデータ | 流出確認 | ◯ | ◯ |
| 9/25〜9/29 | タイムズカー(パーク24) | 約660万アカウント(免許証画像など約160万件) | 第三者取得を確認 | ◯ | ✕ |
| 9/25・9/29 | 日本郵便 | 郵便局アプリで19人分・69件 | 取得を確認 | ◯ | ✕ |
| 9/29〜10/5 | セイコーマート | アプリ会員57万4,647人 | 不正閲覧 | ✕ | ◯ |
| 9/29・10/2 | ヤマト運輸 | 調査中 | 漏洩の可能性 | ◯ | ✕ |
| 9/30・10/1 | 佐川急便 | 調査中(約100日分) | 流出の可能性 | ✕ | ✕ |
| 9/30 | VOISING | 約17万件 | 確認・一部SNS公開 | ◯ | ◯ |
10月上旬に情報漏洩を公表した企業
| 公表日 | 企業・サービス | 規模 | 漏洩の状態 | 遮断・停止 | 侵入経路の公表 |
|---|---|---|---|---|---|
| 10/2 | 第一生命 | 従業員ら約12万人 | 漏洩の可能性 | ✕ | ✕ |
| 10/5 | 焼肉きんぐ(物語コーポレーション) | 1,078万8,963件 | 漏洩確認 | ◯ | ✕ |
| 10/5 | infoQ(GMOリサーチ&AI) | 最大94万8,498件 | 持ち出し・ポイント不正交換を確認 | ◯ | ◯ |
| 10/6 | ミスターマックス | 最大173万5,154人 | 流出確認 | ◯ | ✕ |
| 10/6 | スカラ「i-ask」 | 最大5社・延べ71万3,126件 | 漏洩のおそれ | ✕ | ◯ |
10月8日以降に情報漏洩を公表した企業
| 公表日 | 企業・サービス | 規模 | 漏洩の状態 | 遮断・停止 | 侵入経路の公表 |
|---|---|---|---|---|---|
| 10/8 | ローソンID | 215万5,345件 | 漏洩を公表 | ✕ | ◯ |
| 10/8 | 第一興商 | 約872万4,000件 | おそれ(外部流出は未確認) | ✕ | ◯ |
| 10/8 | NewsPicks(ユーザベース) | 調査中 | 漏洩のおそれ | ◯ | ✕ |
| 10/8〜9 | skyticket | 人数未公表 | 流出を公表 | ✕ | ✕ |
| 10/9 | ブックオフ | 最大約643万件(会員番号ベース) | 外部取得を確認 | ◯ | ✕ |
※各社とも調査は続いており、件数や範囲は続報で変わる可能性があります。必ず各社の公式発表で最新情報を確認してください。
👉 JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
情報漏洩した企業の中でも特に影響が大きい事例
ただし、表だけでは重さが伝わりにくいので、影響が大きい事例を補足します。
タイムズカー:免許証の画像まで流出
もっとも深刻なのはタイムズカーです。なぜなら、本人確認書類が漏えいしたアカウントが約160万件と判明し、対象の書類は運転免許証画像、現住所確認書類画像、学生証画像、家族確認書類画像の4種類だからです。
しかも対象には退会済みの人、入会手続きを完了しなかった人も含まれています。パスワードは変えられますが、免許証の顔写真は変えられません。実際、この影響で免許証の特例再交付が少なくとも14県で行われる事態になっています。
焼肉きんぐ:1,000万件を超える会員情報
次に、件数で目立つのは焼肉きんぐです。10月2日に不正アクセスを確認し、3日に漏えいを確認。対象は会員番号、登録名、メールアドレス、電話番号です。パスワード、店舗利用履歴、クレジットカード情報は対象外とされています。
ブックオフ:パスワードのハッシュ値も対象
さらに、10月9日にはブックオフも公表しました。漏えいした可能性があるのは最大約643万件の会員番号に関連する情報で、氏名、生年月日、性別、メールアドレス、電話番号、住所、パスワードのハッシュ値、ポイントカード番号などが含まれます。ただし約643万件は対象になり得る会員番号の件数であり、643万人の流出が確定したわけではありません。
infoQ:実際にお金の被害まで発生
一方、infoQでは情報が盗まれただけで終わりませんでした。611件・286万9,500円分のポイントが利用者の意思に反してAmazonギフトコードへ交換されていました。会社は不正交換額を全額補填するとしています。
漏洩ではないが見逃せない「IDCFクラウド」
さらに、情報漏洩とは別の形の被害もあります。IDCフロンティアは10月7日午前3時40分頃から「IDCFクラウド」東日本リージョン1で障害が発生し、第三者によるランサムウェア攻撃が原因だったと公表しました。対象となる契約企業・自治体は495です。つまり、1社のクラウドが止まると、その上で動く多数の企業のサービスが一緒に止まるわけです。
なぜ今、日本企業が狙われるのか?「日本語の壁」の崩壊
ここからが本題です。なぜここまで日本企業の情報漏洩が連続しているのでしょうか。背景のひとつとして指摘されているのが、AIによる「日本語の壁」の崩壊です。
かつて日本は「日本語」に守られていた
まず、日本語は、海外の攻撃者にとって非常に扱いにくい言語でした。敬語、業界用語、独特の言い回しがあり、機械翻訳でもすぐに不自然さが出たからです。
そのため、長らく日本企業は、ある種の"偶然の防波堤"によって守られてきました。それが日本語の複雑さです。海外の攻撃者にとって自然な日本語を理解し生成することは難しく、不自然な表現が"怪しさ"として最後の防御線になっていました。
たとえば「お客様のアカウントが停止されました、至急ご確認下さい」のような、どこかおかしい日本語の詐欺メールを見たことがあるはずです。つまり、あの違和感こそが、私たちを守っていた壁でした。
壁はこう崩れた①:自然な日本語を誰でも書ける
ところが、生成AIの登場で状況は一変しました。2023年以前の生成AIは日本語文章に不自然さが残り、フィッシングメールを見分ける一定の手がかりになっていた。しかし2025年以降の大規模言語モデルは日本語の敬語表現・業界用語・企業固有の文体まで模倣できる水準に達したとされています。
その結果、現在は海外の攻撃者であっても、誤脱字や文法の破綻のない日本語の攻撃メールを低コストで大量に送信できるようになっているのです。
壁はこう崩れた②:日本語の資料や画面も読める
しかも、壁が崩れたのはメールだけではありません。AIは自然な日本語はもちろん日本固有の文脈やビジネス表現まで理解し、攻撃シナリオを組み立てられるようになりました。巧妙なフィッシングメールは日本人の文章と見分けがつかず、日本語のドキュメントを解析して攻撃に利用されるケースも増えています。
これを分かりやすく言うと、日本語の管理画面、社内マニュアル、システムの仕様書といった「侵入後に読む必要があるもの」も、AIに翻訳・要約させれば理解できるようになったということです。その結果、以前なら言葉の壁で手間取っていた作業が、一気に短縮されます。
壁はこう崩れた③:弱点探しも自動化された
さらに、AIは攻撃の準備そのものも速くしています。生成型 AI は、自動化された脆弱性検出など、さまざまな悪質な活動のための多目的ツールセットを脅威アクターに提供し、攻撃の費用対効果を大幅に高めることができます。
実際に今回の多発事案についても、JPCERT/CCは既知脆弱性の探索、APIに対する不正なリクエスト、MetabaseのSQLインジェクション脆弱性(CVE-2026-72898)の悪用などについて注意を促しています。表を見返すと、Gyazo、VOISING、infoQなど「既知の脆弱性」や「ソフトウェアの弱点」が入口になった例が並んでいます。
数字にも表れている攻撃の増加
実際、この変化は数字にも出ています。日本国内では1組織当たり週平均2,048件のサイバー攻撃が確認され、前年同月比73%増と大幅な増加を記録しました(チェック・ポイント・リサーチ、2026年4月分)。
ただし「全部AIのせい」とは言い切れない
とはいえ、ここは冷静に見ておく必要があります。一連の事案を同一攻撃者による連続攻撃と断定できる情報は公表されていません。AIによる自動化や特定の脆弱性が、個別の被害を引き起こしたと決めつけることも避ける必要があります。
つまり、AIは「攻撃のハードルを下げた背景」であって、個別の事件の犯人と断定されたわけではありません。むしろ、パッチの当て忘れや退会者データの保管など、昔からある弱点を「速く・大量に」突かれるようになった、と考えるほうが実態に近いでしょう。
👉 「AIに仕事を奪われない人がやっている3つの習慣|2026年のリアル」へ
情報漏洩した企業に共通する3つの弱点
では、今回の情報漏洩企業にはどんな共通点があったのでしょうか。大きく3つに整理できます。
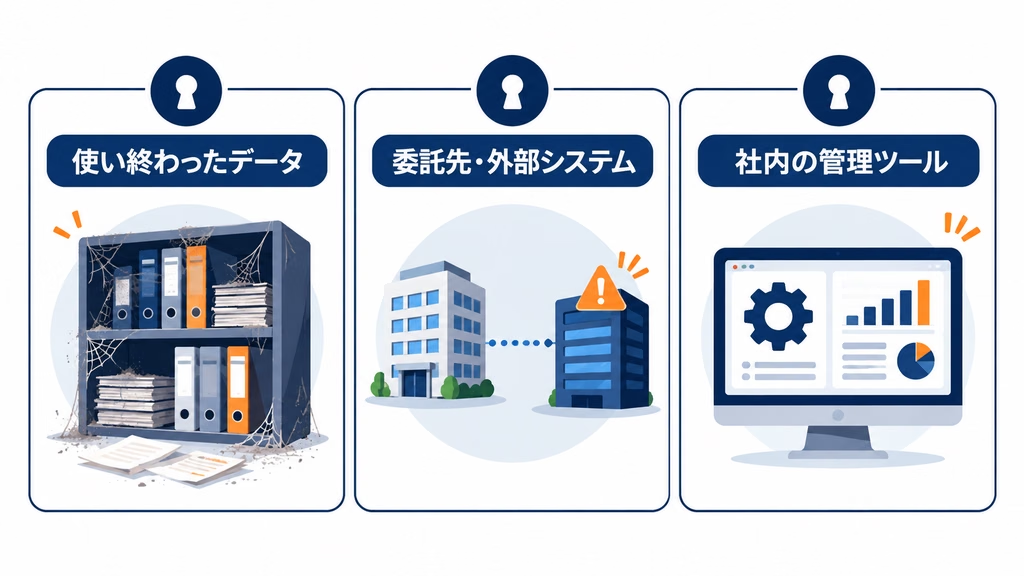
弱点1:使い終わったデータを持ち続けていた
まず、退会者や退職者のデータです。タイムズカーでは退会者の情報、第一生命では約7万人の退職者の情報が対象に含まれました。要するに「退会=データ削除」ではなかったわけです。持っていない情報は漏れません。
弱点2:委託先や裏側のシステムが入口になった
次に、委託先です。第一興商は個人情報取扱いの委託先である日本コロムビアグループの従業員PC1台でマルウェア感染が判明しました。PC1台から約872万件にリスクが広がったことになります。スカラ「i-ask」のように、1つのシステムの侵害が複数の利用企業に波及した例もあります。
弱点3:管理ツールや分析ツールが狙われた
最後に、表に出ない社内ツールです。会員向けWebシステムだけではなく、管理ツールやBI、従業員向けシステムなど、外部公開を前提としていない環境も攻撃対象になっているとJPCERT/CCは指摘しています。NewsPicksやVOISINGがまさにこの例です。
情報漏洩のあとに本当に怖い「二次被害」
特に注意したいのは、漏れた情報が「本物らしい詐欺」の材料になることです。
というのも、今回の流出情報には、商品明細、請求金額、追跡番号、予約内容など、実際の取引に結びついた情報が多く含まれるからです。たとえば宿泊予約システム「TEMAIRAZU」の事案では、利用する複数のホテルの予約者に、予約内容を知っているかのような偽メッセージがWhatsAppやSMSで届きました。
そして、ここで日本語の壁の崩壊がとどめを刺します。漏れた本物の情報と、AIが書いた自然な日本語が組み合わさると、もはや文面だけで見抜くのはほぼ不可能です。
👉 「そのSNS投稿、危険かも?若者が狙われる詐欺と個人情報の守り方」へ
👉 「楽して副収入!え!?その広告ちょっと待って!実は詐欺広告かも知れません」へ
👉 「【2026年最新】ネットで横行する詐欺の手口すべて見せます!ネット詐欺の被害に遭わない為に」へ
情報漏洩から身を守るために今日できること
とはいえ、企業側の対策を待つだけでは不十分です。そこで、利用者が今日からできることを4つ紹介します。
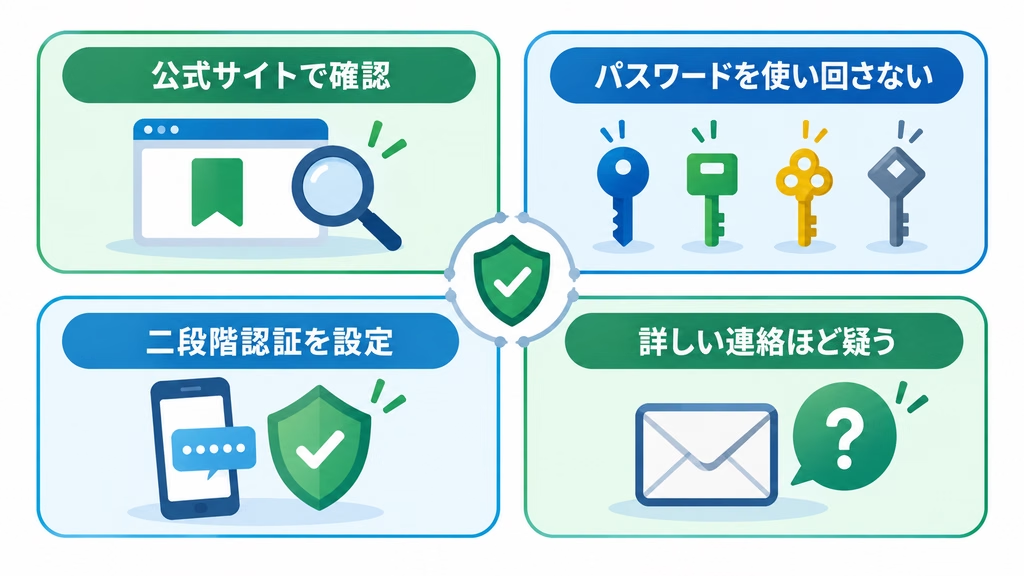
1. 自分が対象か公式サイトで確認する
まず、表の企業のサービスを使った覚えがあるなら、各社の公式サイトを確認します。ただし、メールやSMSのリンクは使わないでください。ブックマークか検索から公式サイトを開くのが鉄則です。
2. パスワードの使い回しをやめる
次に、パスワードです。Gyazoやブックオフ、skyticketのようにパスワードのハッシュ値が対象になった場合、同じパスワードを使っている他のサービスが狙われる可能性があります。そのため、対象サービスだけでなく、同じパスワードを使っているサービスもすべて変更しましょう。
👉 「パスワード管理、まだメモ帳?今日から始める安全なやり方」へ
3. 二段階認証・パスキーを設定する
さらに、使えるサービスでは二段階認証を有効にします。パスワードが漏れても、それだけでは入れなくなるからです。また、Windowsなら顔認証や指紋で使えるパスキーもおすすめです。
👉 「2026年Windows Hello顔認証が劇的進化|マスク・暗所も一瞬でログインできる理由」へ
4. 「事情を知っている連絡」ほど疑う
最後に、もっとも大切なのがこれです。相手が商品名や金額、予約日を正しく知っていても、それは本物の証明になりません。だからこそ、電話ならいったん切り、公式サイトに載っている番号へ自分からかけ直しましょう。
なお、免許証画像が漏れた人は、身に覚えのないカードやローンの契約がないか確認しておくと安心です。信用情報機関に本人開示を請求すれば、自分名義の契約を確認できます。
まとめ:日本語の壁はもうない
2026年9〜10月に情報漏洩した企業を見ていくと、ひとつの結論にたどり着きます。日本をなんとなく守っていた「日本語の壁」は、もう存在しないということです。
なぜなら、AIによって、海外の攻撃者でも自然な日本語のメールを書き、日本語の資料を読み、弱点を自動で探せるようになったからです。その一方で、企業側には使い終わったデータ、委託先、社内ツールといった昔ながらの弱点が残っています。
だからこそ、私たち利用者も「怪しい日本語かどうか」で判断する時代は終わりにしましょう。パスワードを使い回さない、二段階認証を設定する、連絡は公式窓口で確かめる。この3つだけでも、被害に遭う確率は大きく下げられます。

ではでは、参考までに